Due prodotti per rispondere agli hackers.
Fred for Security è la gamma di prodotti di Cybersecurity sviluppata da Bug Fixing s.r.l. per automatizzare il penetration test sulla rete aziendale. FRED esegue penetration test automatizzati ogni mese, mentre FRED-ONE aggiunge a questi test vulnerability assessment continuo, inventario degli asset e raccolta dei log (SIEM). Sono pensati per le imprese che vogliono individuare le vulnerabilità e supportare la conformità alla direttiva NIS2 senza un team di sicurezza interno.
Fred for Security è la gamma di dispositivi di Cybersecurity di Bug Fixing s.r.l. che rende automatici i penetration test sulla rete aziendale e produce report utili a documentare le verifiche periodiche richieste dalla direttiva NIS2. È pensata per le imprese che vogliono individuare le vulnerabilità della propria rete senza avere un team di sicurezza interno: FRED si occupa dei test mensili, FRED-ONE aggiunge vulnerability assessment, inventario degli asset e SIEM.
FRED è il dispositivo per i penetration test automatizzati mensili. FRED-ONE, include tutto ciò che offre FRED e aggiunge vulnerability assessment sugli endpoint, inventario degli asset, SIEM e monitoraggio continuo 24/7.
| Caratteristica | FRED | FRED-ONE |
|---|---|---|
| A cosa serve | Verifica periodica della sicurezza della rete | Verifica periodica più monitoraggio continuo e risposta |
| Penetration test automatizzati mensili | Sì (blackbox modalità non autenticata) | Sì (blackbox modalità non autenticata) |
| Report esecutivo e tecnico | Sì | Sì |
| Vulnerability assessment | Inventario delle vulnerabilità note (CVE) nei report mensili non autenticata | Inventario delle vulnerabilità note (CVE) nei report mensili non autenticata + VA sugli endpoint in modalità autenticata |
| Inventario degli asset | — | Sì (inventory asset tool) |
| Raccolta e analisi dei log (SIEM) | — | Sì, raccolta e correlazione dei log con notifica eventi di security all'amministratore di rete o applicazione automatica delle misure di contenimento |
| Supporto alla conformità NIS2 | Documentazione delle verifiche periodiche | Verifiche periodiche, monitoraggio ed evidenze degli eventi in un'unica soluzione |
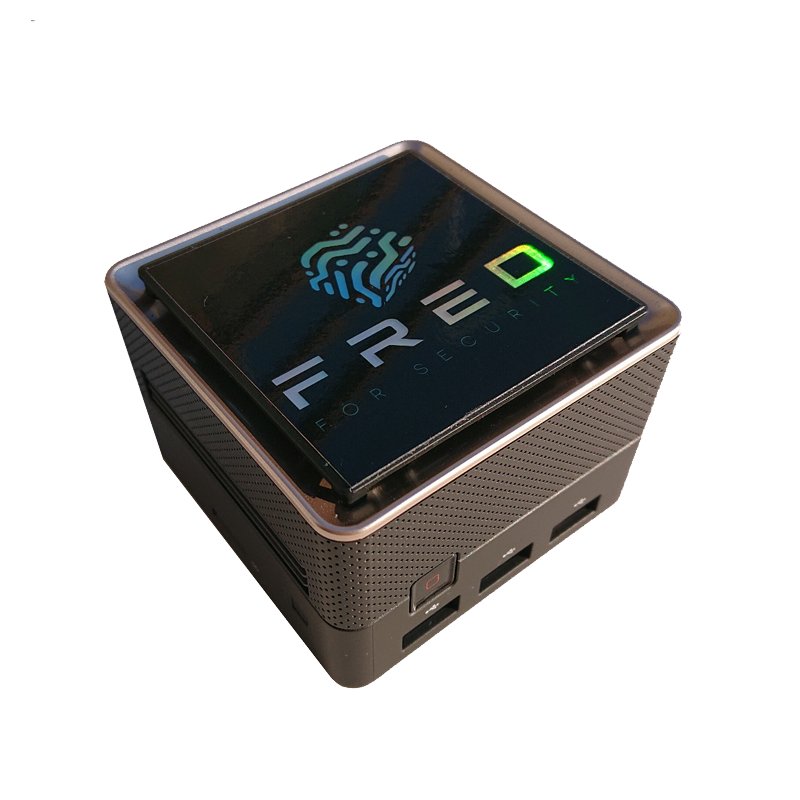
FRED è il dispositivo di Cybersecurity che esegue penetration test sulla tua rete, con cadenza mensile. Identifica le vulnerabilità prima che lo facciano gli attaccanti, senza richiedere l'intervento di un team di sicurezza interno.
FRED scansiona l'intera superficie d'attacco — endpoint, servizi esposti, configurazioni di rete — e genera un report dettagliato con le vulnerabilità rilevate, il loro livello di gravità e le azioni di remediation consigliate.
Progettato per le imprese che vogliono gestire le vulnerabilità informatiche senza avere un team specializzato, e per essere conformi alla Direttiva NIS2 senza investire in infrastrutture costose o risorse specializzate.
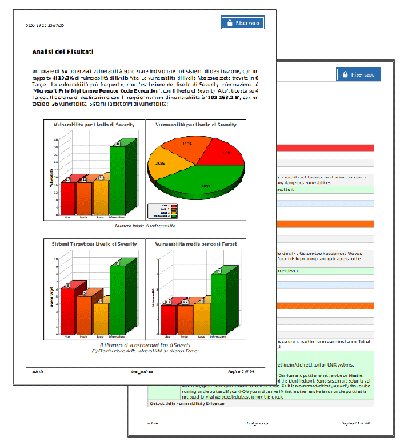
Al termine di ogni scansione mensile, FRED genera un report completo con l'analisi delle vulnerabilità rilevate sulla rete. Il documento include grafici di sintesi, classificazione per gravità e dettaglio tecnico per ogni vulnerabilità trovata.
Il report è strutturato su due livelli: una sintesi esecutiva per il management con gli indicatori chiave, e un dettaglio tecnico per il reparto IT con le istruzioni di remediation.
FRED-ONE monitora la tua rete 24/7, rileva le minacce nell'istante in cui si manifestano e notifica in pochi secondi.
Scopri FRED-ONE →
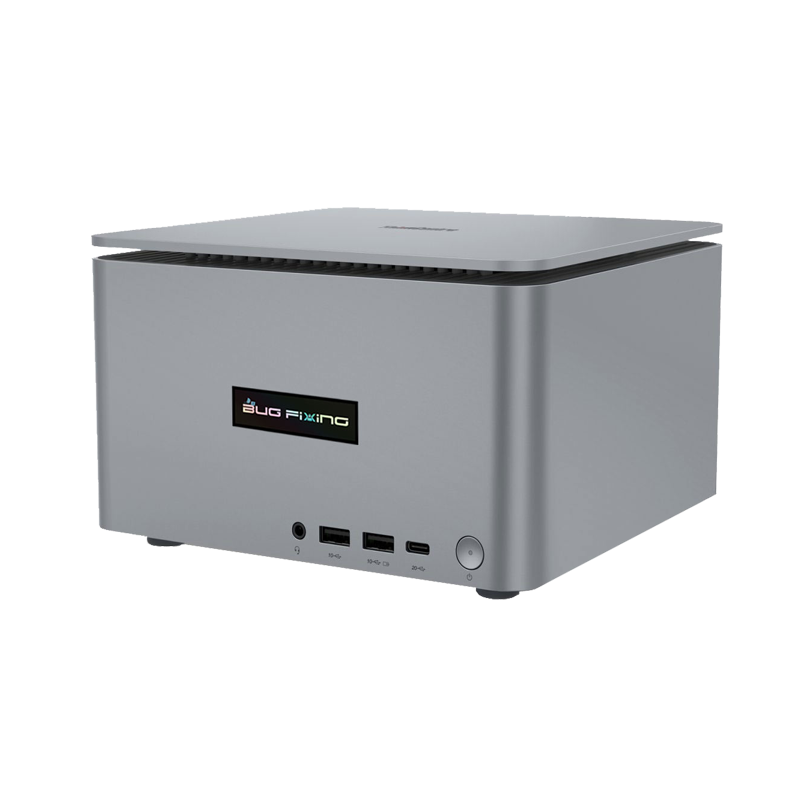
FRED-ONE è il sistema più avanzato di Cybersecurity per la risposta agli attacchi in tempo reale sviluppato da Bug Fixing s.r.l. Esegue verifiche delle vulnerabilità mensili sulla rete con penetration test in modalità black box e integra un SIEM e VA scanner con inventory asset tool — è completamente automatico, senza necessità di personale specializzato.
FRED-ONE raccoglie e analizza decine di migliaia di eventi al secondo. Quando rileva un'anomalia, in pochi secondi avvisa l'amministratore di rete. Il SIEM raccoglie i log degli eventi per analisi a posteriori (digital forensics).
FRED.ONE dispone di una comoda interfaccia che permette di consultare i log di rete, e di individuare immediatamente gli endpoint esposti a vulnerabilità.
FRED-ONE è completamente configurabile e può lavorare in modo passivo notificando comportamenti anomali sulla rete fino ad intervenire direttamente sugli endpoint in caso di security events.
FRED-ONE include tutto ciò che offre FRED — i penetration test mensili con il relativo report di analisi — e aggiunge il monitoraggio continuo 24/7.
Un'unica piattaforma che copre la verifica periodica delle vulnerabilità e la difesa attiva in tempo reale. Il report mensile di FRED-ONE integra anche i dati di monitoraggio SIEM, offrendo una visione completa della postura di sicurezza.
Piccoli agent installati sugli endpoint inviano dati a FRED-ONE che funge da centrale operativa (manager), occupandosi dell'analisi e della risposta.
La direttiva NIS2 è la normativa europea sulla sicurezza delle reti e dei sistemi informativi: chiede alle organizzazioni coinvolte di adottare misure adeguate di gestione del rischio informatico, tra cui la verifica periodica delle proprie vulnerabilità. Per un approfondimento puoi leggere l'articolo su NIS 2, vulnerabilità e pentest.
FRED supporta questi obblighi con penetration test mensili e report documentati, utili come evidenza delle verifiche svolte. FRED-ONE aggiunge vulnerability assessment, inventario degli asset e raccolta dei log (SIEM) in un'unica soluzione, sviluppata da Bug Fixing s.r.l. su componenti open source.
Richiedi una demo →Analizzando gli eventi generati dagli agent, il SIEM mappa le attività sospette secondo il framework MITRE ATT&CK. Ecco alcuni esempi concreti.
Il vero vantaggio di FRED-ONE è la riduzione del MTTR (Mean Time To Respond). In un attacco ransomware, i minuti fanno la differenza. Con FRED-ONE l'attacco viene immediatamente individuato
Per approfondire i temi trattati in questa pagina, abbiamo raccolto gli articoli principali del blog di cybersecurity di Fred for Security.
Siamo specialisti di Cybersecurity che hanno sviluppato FRED e FRED-ONE per rispondere a una domanda semplice: come garantire la massima protezione senza richiedere un team interno di sicurezza?
La risposta è un ecosistema che automatizza completamente il ciclo Detection → Analysis → Response, abbattendo i costi e azzerando i tempi di reazione.
I nostri prodotti supportano gli obblighi della Direttiva NIS2 e sono conformi ai principali standard internazionali di sicurezza informatica.
Scrivici per richiedere per scoprire come FRED e FRED-ONE di Bug Fixing s.r.l. possono proteggere la tua infrastruttura. Risponderemo entro 24 ore.
✉ info@bugfixing.itAltri articoli del blog di Fred for Security per conoscere meglio le minacce informatiche più diffuse e le misure di difesa da adottare in azienda.